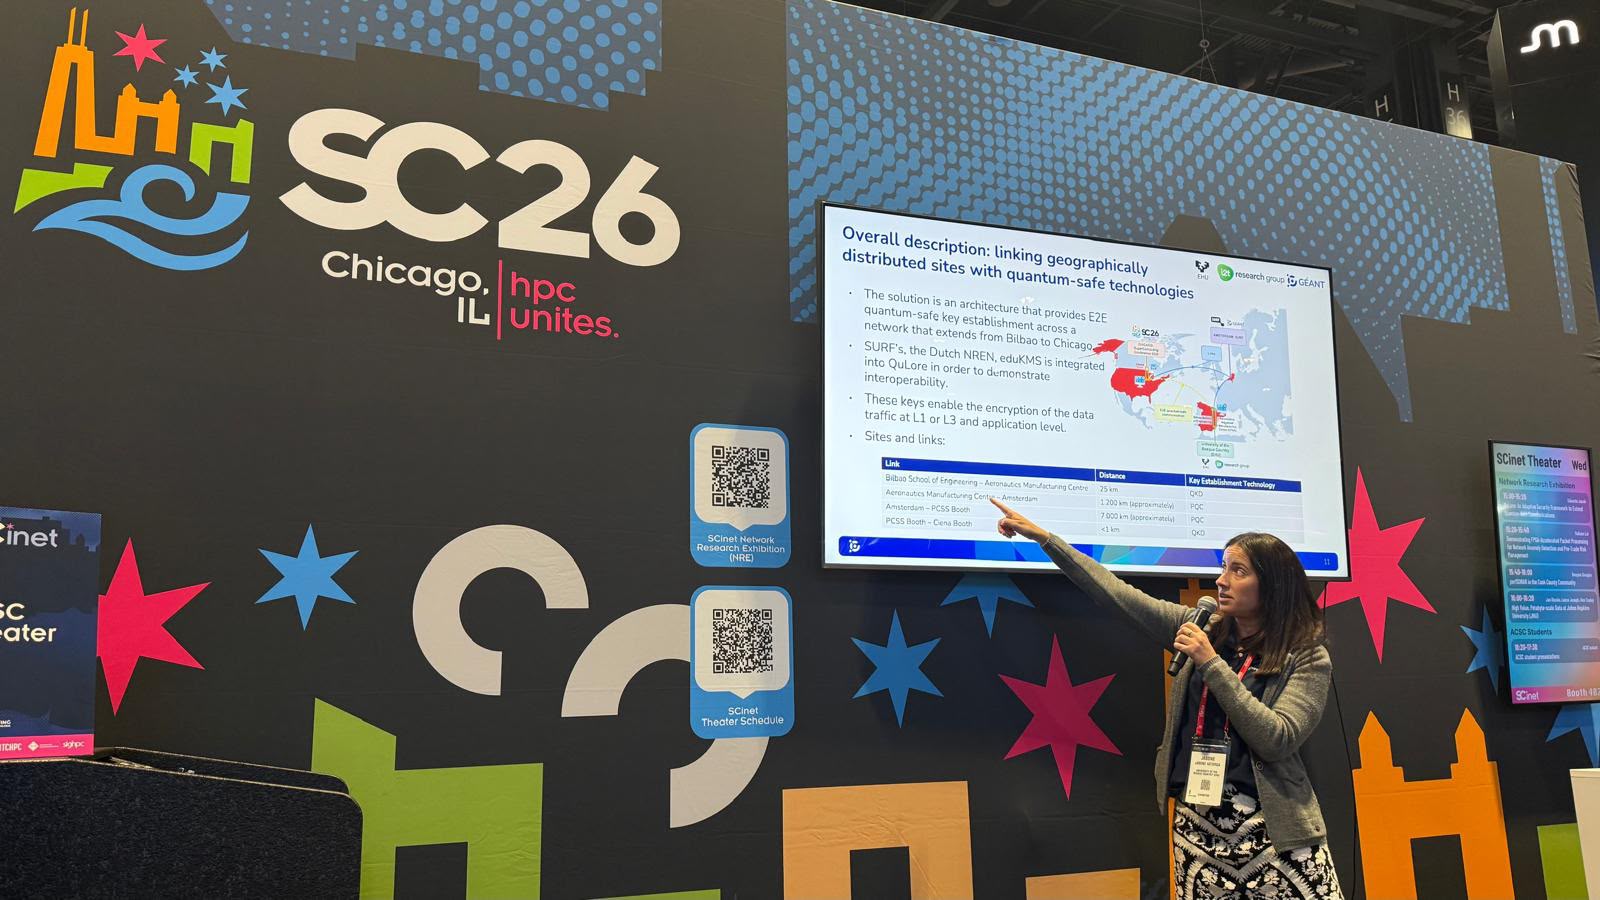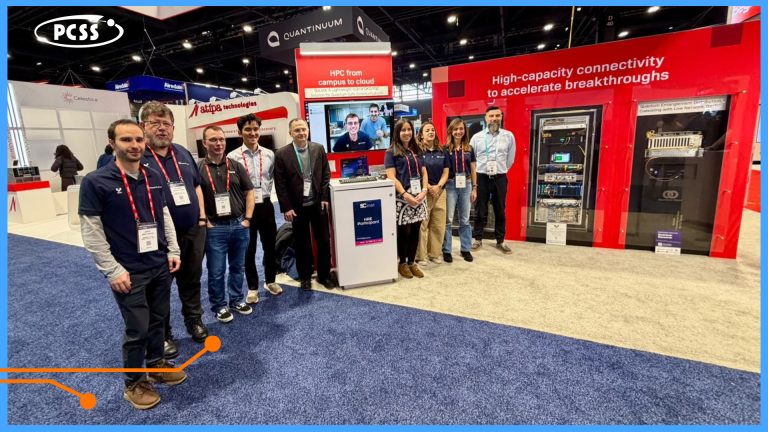
Grupa europejskich instytucji badawczych, operatorów sieci i firm technologicznych zaprezentowała podczas konferencji Supercomputing Conference 2026 (SC26), hybrydową sieć odporną na zagrożenia kwantowe, łączącą Stany Zjednoczone z Europą. Infrastruktura ta połączyła Bilbao, Amsterdam i Chicago na dystansie około 8000 km i chroni dane na trzech poziomach — od światłowodu po aplikacje — wykorzystując dwie uzupełniające się technologie odporne na zagrożenia kwantowe, zarządzane przez jedną platformę – QuLore.
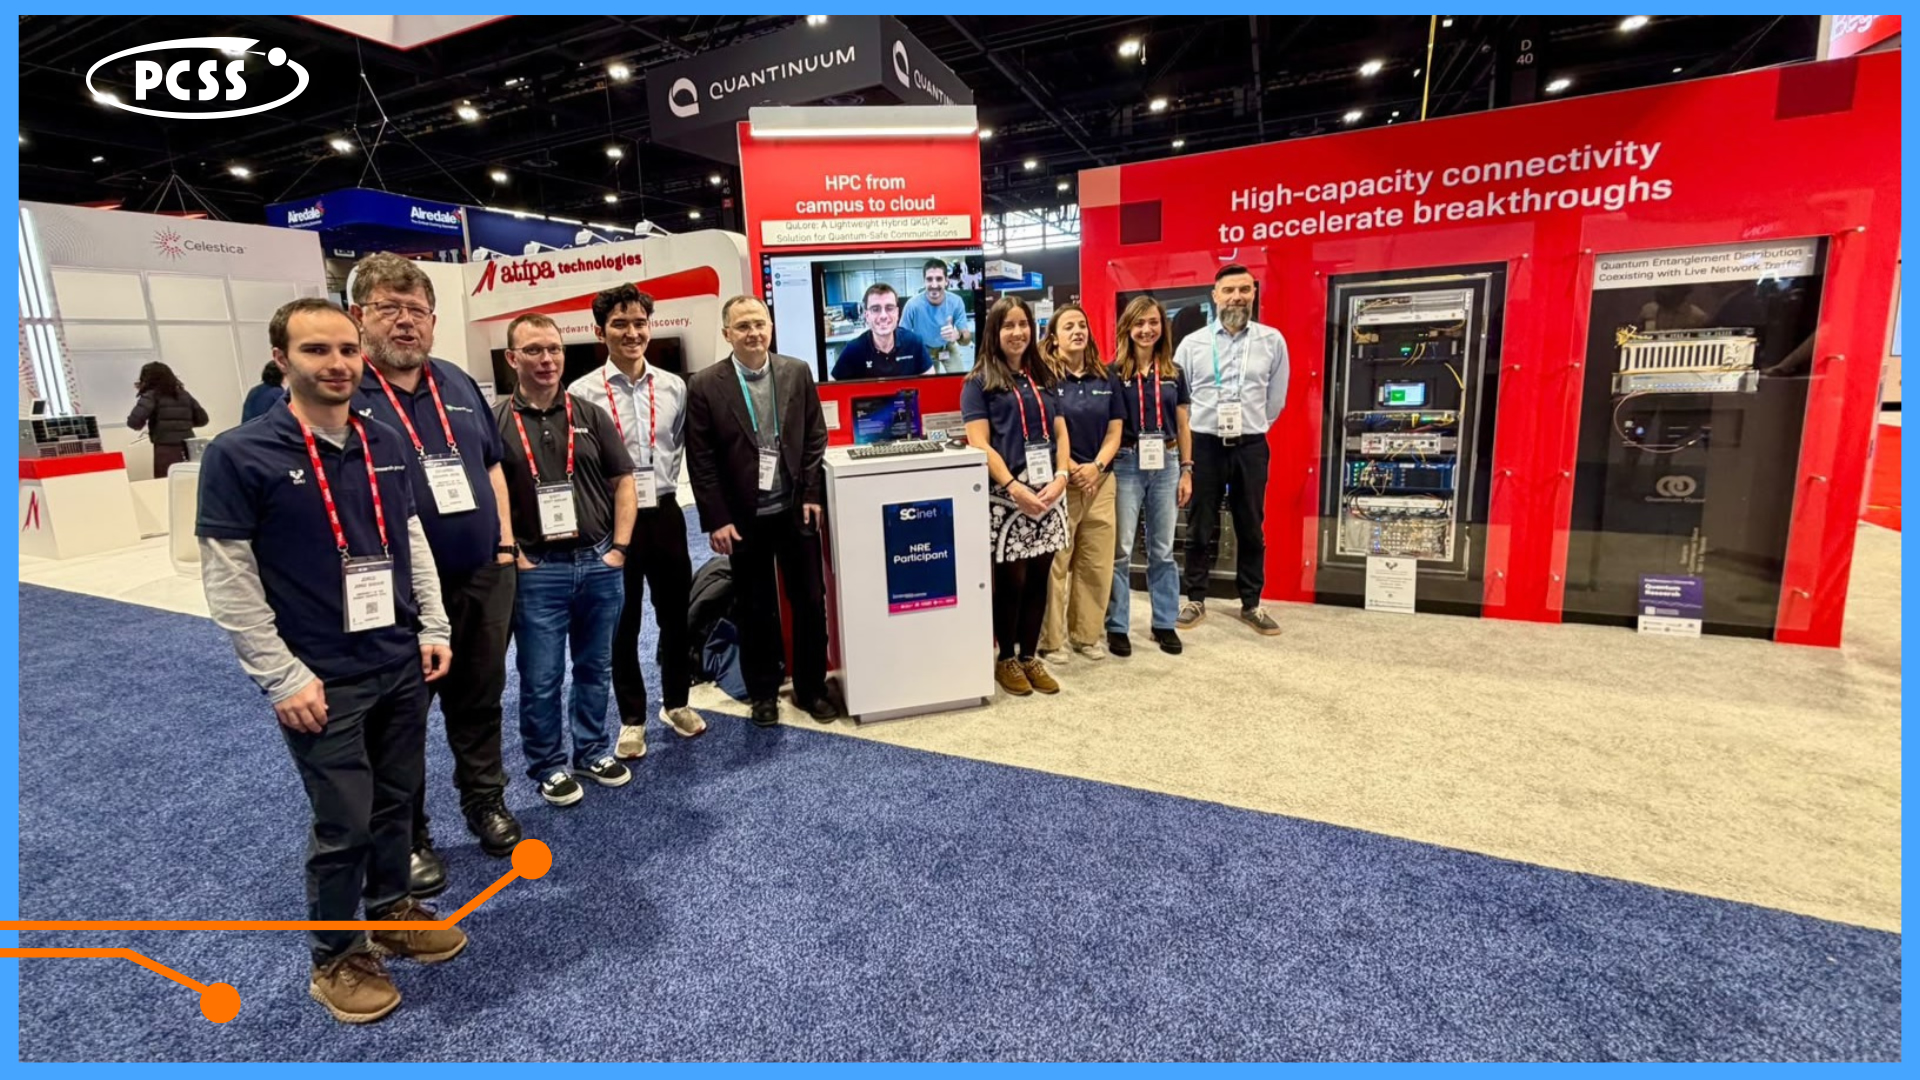
PCSS jest częścią tego przedsięwzięcia wspólnie z Ciena, GÉANT, Luxquanta, RedIRIS, SURF oraz Uniwersytetem Kraju Basków (EHU) i wnosi perspektywę europejskich sieci naukowo-badawczych, doświadczenie w rozwoju otwarto-źródłowych rozwiązań KMS i budowy hybrydowych rozwiązań integrujących technologie QKD i PQC.
Ta demonstracja technologiczna potwierdza, jak rozległe, interoperacyjne i adaptacyjne sieci odporne na zagrożenia kwantowe mogą chronić przed zagrożeniem płynącym ze strony komputerów kwantowych zdolnych łamać powszechnie stosowane systemy kryptograficzne i atakować sieci, które na nich polegają. To podejście prezentuje bezpieczne rozwiązania oparte na bezpieczeństwie wielopoziomowym, poprzez zapewnienie optymalnej technologii łączności uwzględniającej hybrydowe sieci z kwantową dystrybucją kluczy (QKD) lub kryptografią postkwantową (PQC) i różne systemy zarządzania kluczami pomiędzy lokalizacjami sieciowymi:, w zależności od możliwości sieci między dowolnymi dwoma punktami.
Podejście to wykorzystuje platformę QuLore opracowanej przez EHU oraz dwa systemy zarządzania kluczami (KMS) opracowane w ramach prac badawczych: eduKMS od SURF i vMKS od EHU. Komunikacja zabezpieczona przed atakami kwantowymi zostanie zademonstrowana na trzech różnych warstwach zróżnicowanych pod względem technologii, dostawców i lokalizacji: na warstwie sieciowej pomiędzy dwiema połączonymi sieciami o zasięgu transatlantyckim z wykorzystaniem protokołu IPsec, na warstwie optycznej w systemach DWDM oraz wreszcie na warstwie aplikacji pomiędzy aplikacjami użytkowników końcowych.
Zbudowana w ramach demonstracji sieć składa się z kilku węzłów kwantowych rozmieszczonych w różnych lokalizacjach geograficznych i obejmuje:
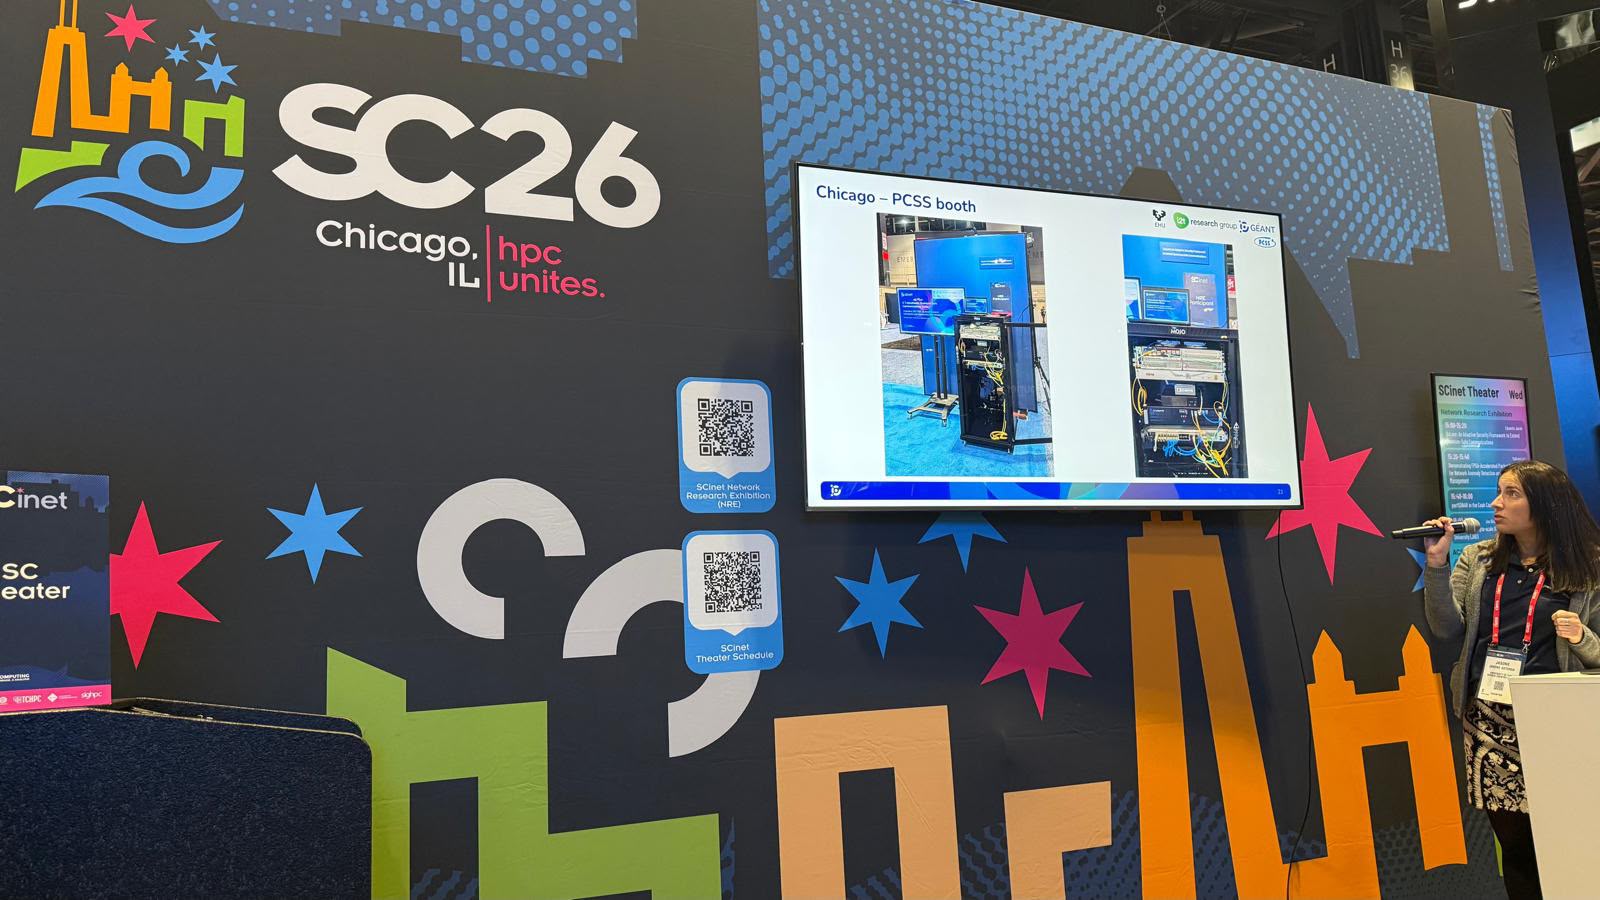
• Dwie pary optycznych systemów DWDM łączących stoiska Ciena i PCCS na hali wystawowej konferencji oraz dwie lokalizacje na kampusie Uniwersytetu Kraju Basków w Bizkaii: Wydziałem Inżynierii w Bilbao oraz Centrum Zaawansowanej Produkcji Lotniczej (CFAA) w Zamudio. Łącza te będą współprzekazywać kanały kwantowe i danych przez wspólne włókno światłowodowe.
• Dwa długodystansowe łącza wykorzystujące kryptografię postkwantową (PQC) i zabezpieczone protokołem IPsec: pomiędzy stoiskiem PCSS a SURF w Amsterdamie oraz między tą samą lokalizacją a CFAA w Zamudio.
• Połączenia IP między różnymi aplikacjami użytkowników końcowych. W tym przypadku aplikacja do wideokonferencji typu open source została zmodyfikowana tak, aby wykorzystywała klucze odporne na ataki kwantowe do szyfrowania ruchu audio i wideo. Klucze te mogą pochodzić zarówno bezpośrednio dostępnego lokalnie systemu QKD, jak i z systemu QKD kiedy klucz jest przekazywany od węzła do węzła przez kolejne lokalizacje z wykorzystaniem kryptografii postkwantowej (PQC).
W ramach tej demonstracji, na dwóch krótszych odcinkach sieci testowej, połączono optyczną platformę szyfrującą Waveserver firmy Ciena oraz technologię generowania kluczy szyfrujących firmy Luxauanta, wykorzystując szyfrowany kanał WaveLogic 6 Extreme (WL6e) o przepustowości 1,6 Tb/s w Chicago oraz szyfrowany kanał WaveLogic 5 Extreme (WL5e) o przepustowości 800 Gb/s w Bilbao. W obu lokalizacjach zaprezentowano hybrydową architekturę bezpieczeństwa odporną na ataki kwantowe, łączącą algorytmy PQC bazujące na standardzie NITS i zaimplementowane w rozwiązaniu Waveserver z kluczami generowanymi przez systemy QKD Luxquanta Nova lq. Ma to na celu zademonstrowanie, w jaki sposób uzupełniające się technologie odporne na ataki kwantowe można zintegrować z optycznym szyfrowaniem na łączach o dużej przepustowości w celu zapewnienia poufności krytycznych danych przesyłanych w trakcie transmisji.